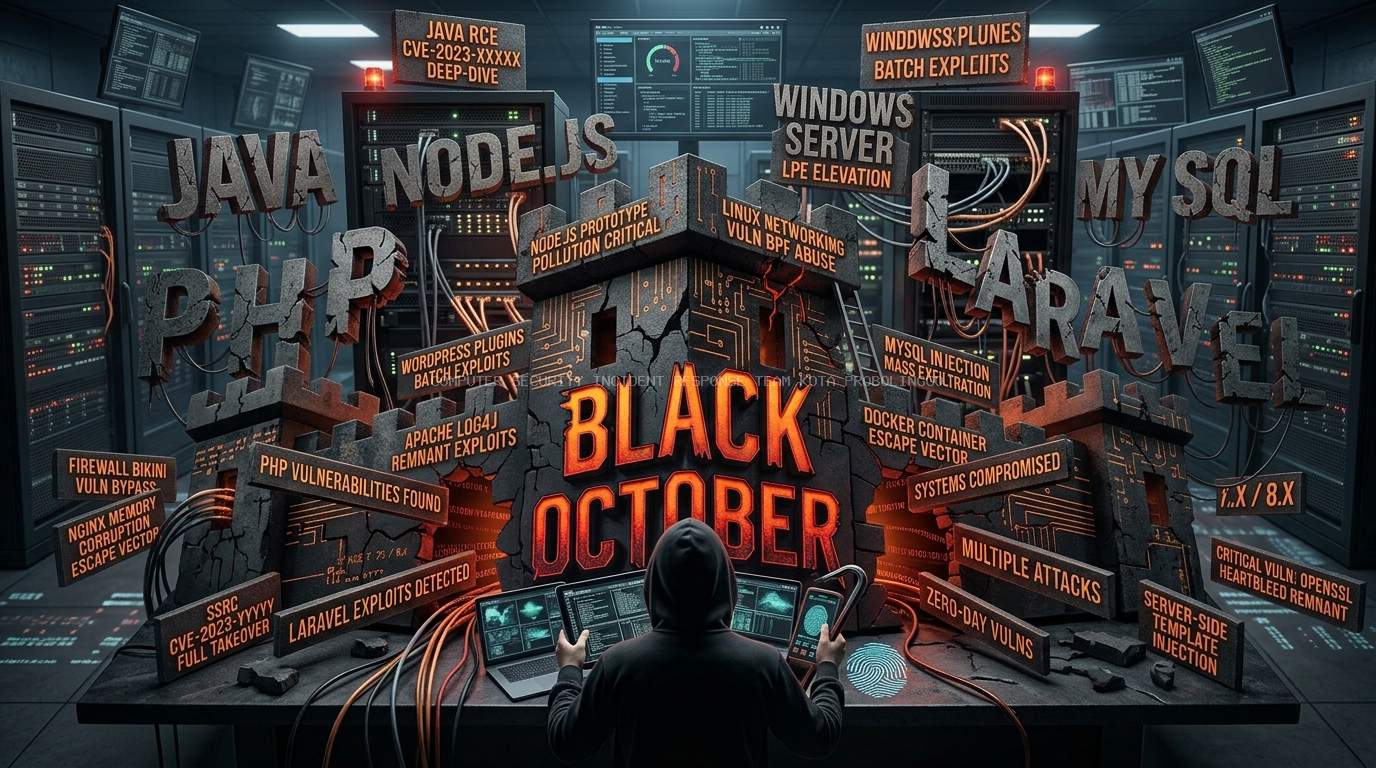
Oktober 2026 jadi bulan yang berat buat dunia web. Dalam waktu sekitar dua minggu muncul beberapa celah keamanan kritis sekaligus, dan sebagian sudah dipakai menyerang sebelum patch-nya keluar. Yang paling parah adalah PHP2Shell (CVE-2026-109618 dan CVE-2026-109619). Celah di mesin PHP ini memungkinkan penyerang menjalankan kode di server tanpa login, dan dampaknya kena ke hampir semua situs berbasis PHP, termasuk Laravel dan WordPress. Masih di bulan yang sama, Laravel mengumumkan celah TokenG

Captcha "I'm Not a Robot" telah menjadi fitur umum di berbagai situs web sebagai upaya untuk membedakan antara pengguna manusia dan bot. Fitur ini dirancang untuk mencegah aktivitas otomatis seperti spam dan serangan brute force. Namun, di balik kemudahan penggunaannya, captcha ini ternyata menyimpan bahaya yang mengancam keamanan akun dan bahkan bisa menguras isi rekening Anda.
Maraknya aktivitas peretasan yang terjadi pada sektor pemerintah ditengarai sebagai aksi protes terhadap putusan pemerintah yang dilakukan sejumlah threat actor lokal, seperti Anon Black Flag dan Cyber Error System. Aktivitas Peretasan ini mencakup web defacement, pencurian kredensial, hingga pencurian data pribadi seperti NIK, nomor telepon, Nomor Induk Mahasiswa dan berkas – berkas sensitif milik perusahaan.
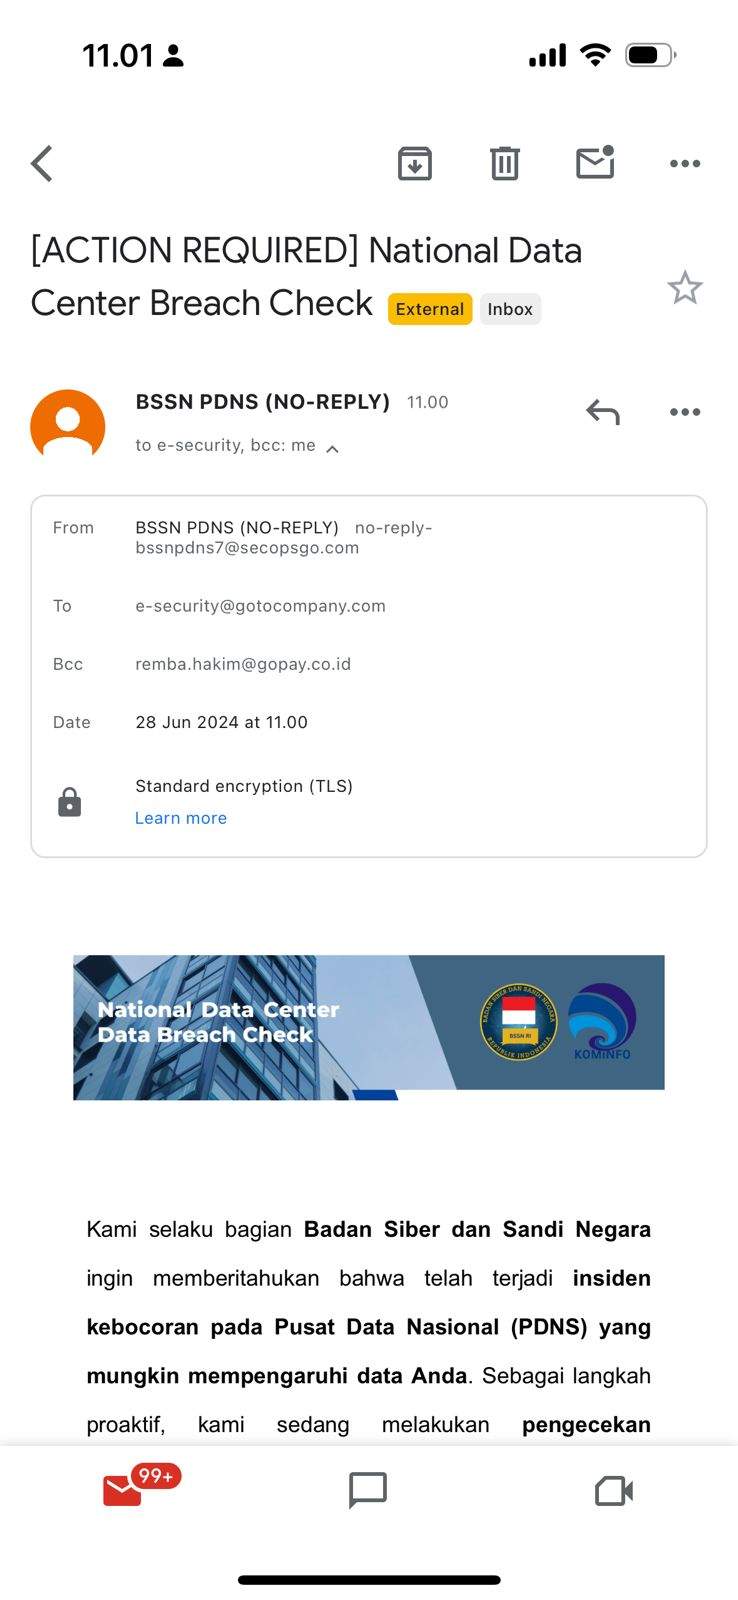
Pada bulan Juni 2024, terdapat organisasi yang melaporkan menerima email yang tampak resmi dengan mengaitkan insiden PDNS (Pusat Data Nasional Sementara). Email tersebut menyatakan bahwa telah terjadi insiden keamanan di PDNS yang mengakibatkan kebocoran data. Untuk mengamankan akun mereka, penerima diminta untuk melakukan klik tautan dan memperbarui informasi login mereka.
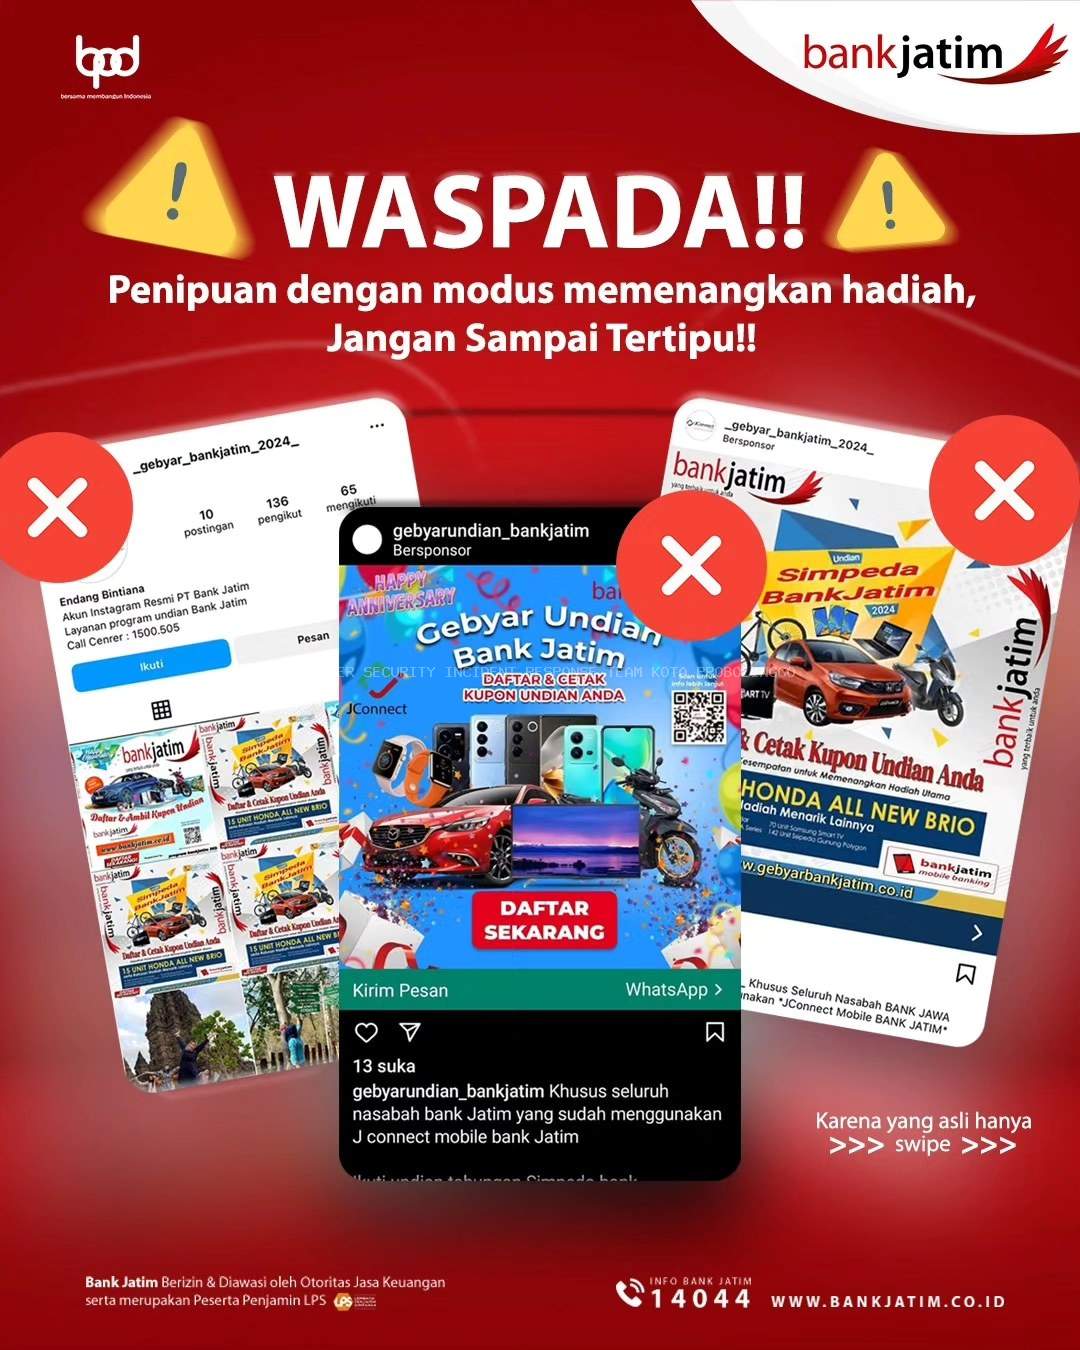
Maraknya penipuan online yang mengatasnamakan institusi terpercaya seperti Bank Jatim kian marak terjadi. Para penipu ini menggunakan berbagai modus untuk menipu nasabah

Hati-hati! Sejumlah Aplikasi VPN Android Berbahaya Mencuri Data Pengguna Aplikasi VPN berbahaya diam-diam menyusup ke Google Play Store dan telah diunduh jutaan kali. Aplikasi-aplikasi ini diam-diam mengubah perangkat pengguna menjadi node proxy untuk melakukan penipuan iklan dan phishing, mencuri data pribadi dan kata sandi.